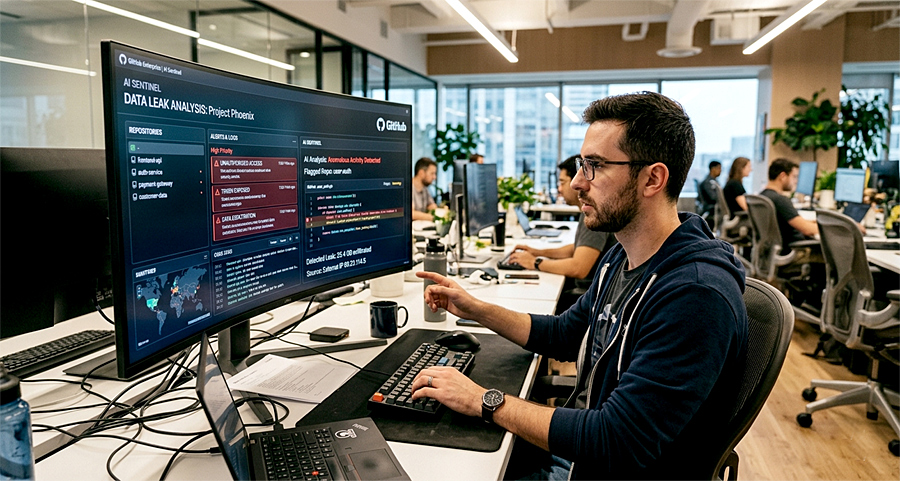
Активное внедрение искусственного интеллекта в разработку программного обеспечения привело к неожиданному эффекту - увеличению числа утечек данных на платформах вроде GitHub. Инструменты генерации кода заметно ускоряют работу программистов, но вместе с этим повышают вероятность публикации конфиденциальной информации. Речь идёт о токенах доступа, API-ключах и служебных настройках, которые могут случайно попадать в репозитории.
Проблема усугубляется тем, что ИИ часто предлагает готовые фрагменты кода без полного понимания контекста безопасности. Разработчики, особенно на начальных этапах или при работе в условиях дедлайнов, могут не уделить должного внимания проверке таких вставок. В результате чувствительные данные оказываются в открытом доступе, где их быстро находят автоматизированные сканеры злоумышленников.
Дополнительный фактор риска - рост количества публичных проектов. Чем быстрее создаётся код, тем больше репозиториев появляется, и тем сложнее контролировать их содержимое. Автоматизация снижает порог входа в разработку, но одновременно увеличивает нагрузку на системы безопасности.
Компании начинают активнее внедрять инструменты мониторинга и защиты: сканирование репозиториев в реальном времени, автоматическое скрытие ключей и предупреждения для разработчиков. Тем не менее, полностью исключить человеческий фактор пока невозможно.
Ситуация показывает, что развитие ИИ требует параллельного усиления практик кибербезопасности. Без этого ускорение разработки может обернуться ростом уязвимостей, превращая удобные инструменты в источник новых угроз для бизнеса и пользователей.
Новости нейросетей
24.04.2026