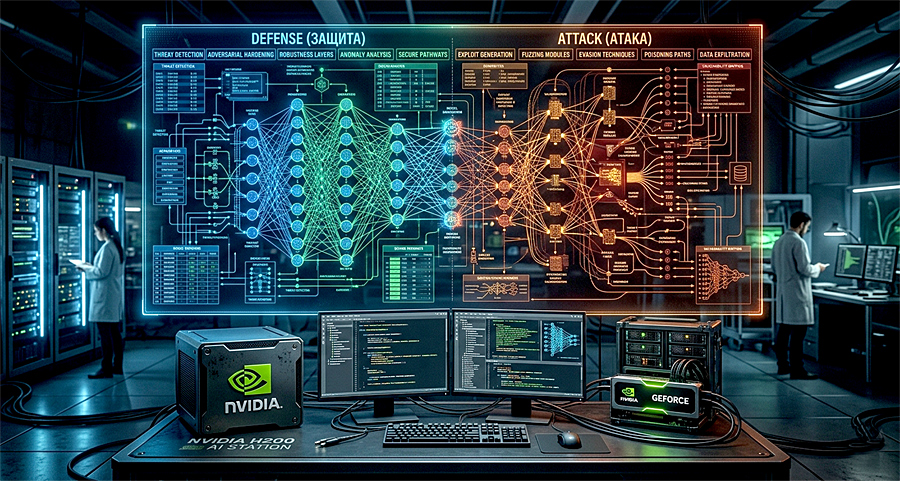
Современные нейросети всё чаще попадают в категорию dual-use - технологий двойного назначения. Одна и та же модель способна помогать разработчикам закрывать уязвимости и одновременно ускорять поиск слабых мест в системах. Последние тесты показывают, что крупные языковые модели уже автоматически анализируют кодовые базы и находят ошибки за минуты вместо часов ручной проверки. В ряде сценариев ИИ выявляет десятки потенциальных уязвимостей за один проход, включая сложные логические ошибки, которые раньше требовали глубокого аудита.
Параллельно те же инструменты могут использоваться в наступательных задачах: генерация эксплойтов, автоматизация фишинговых сценариев, подбор уязвимых конфигураций. Это создаёт новый баланс сил в кибербезопасности: скорость защиты и скорость атаки растут одновременно. Компании отмечают, что внедрение ИИ-ассистентов сокращает время реакции на инциденты на десятки процентов, но при этом повышает требования к контролю доступа и журналированию действий моделей.
Ответом становится усиление «ограждений» - встроенных ограничений, фильтров и систем мониторинга. Разработчики внедряют многоуровневые проверки: от фильтрации запросов до анализа поведения модели в реальном времени. Также расширяется практика предварительного тестирования (red teaming), когда модели проверяют на потенциальные злоупотребления до запуска.
В результате dual-use становится не исключением, а стандартом для новых AI-систем. Ключевой фактор - не только мощность модели, но и то, как она ограничена и контролируется в реальных условиях использования.
Новости нейросетей
08.05.2026