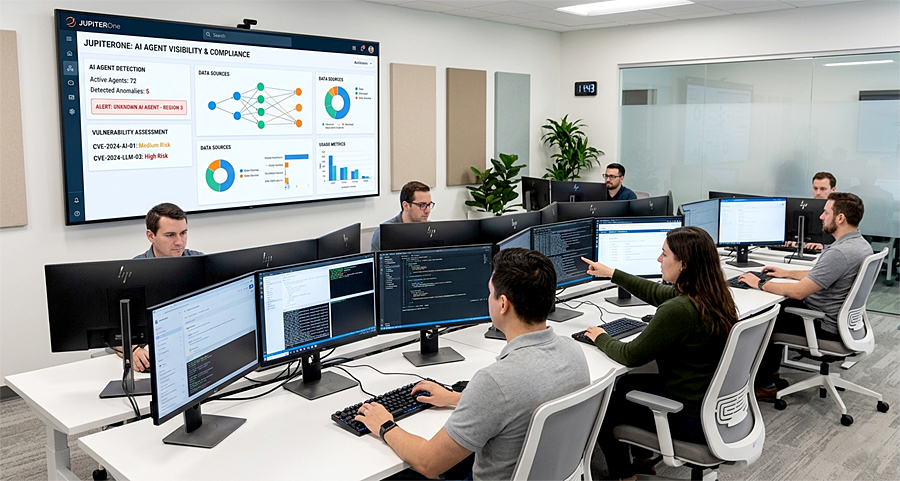
Компания JupiterOne анонсировала новые инструменты для мониторинга и управления рисками, связанными с использованием искусственного интеллекта в корпоративной инфраструктуре. Главная цель платформы - помочь компаниям контролировать быстро растущее количество AI-сервисов, моделей и автоматизированных агентов, которые всё глубже интегрируются в рабочие процессы.
Новая система ориентирована на обнаружение так называемого AI sprawl - хаотичного распространения ИИ-инструментов внутри организаций без централизованного контроля. Платформа автоматически выявляет подключённые модели, анализирует каналы доступа к данным и отслеживает потенциальные уязвимости, связанные с генеративным ИИ и AI-агентами.
JupiterOne заявляет, что решение способно в реальном времени строить карту AI-активов компании: от локальных LLM до облачных API и сторонних AI-сервисов. Система также отслеживает, какие данные используются моделями, какие сотрудники получают доступ к ИИ-инструментам и где возникают риски утечек или нарушения политик безопасности.
Особое внимание уделено корпоративным средам, где одновременно используются десятки AI-платформ. В таких условиях компании всё чаще сталкиваются с “теневым ИИ”, когда сотрудники самостоятельно подключают внешние нейросети без согласования с ИТ-отделом.
На фоне стремительного роста генеративного ИИ рынок AI-безопасности становится одним из самых быстроразвивающихся направлений кибербезопасности. JupiterOne делает ставку на то, что уже в ближайшие годы контроль AI-инфраструктуры станет таким же обязательным элементом защиты бизнеса, как мониторинг облаков и сетей.
Новости нейросетей
18.05.2026